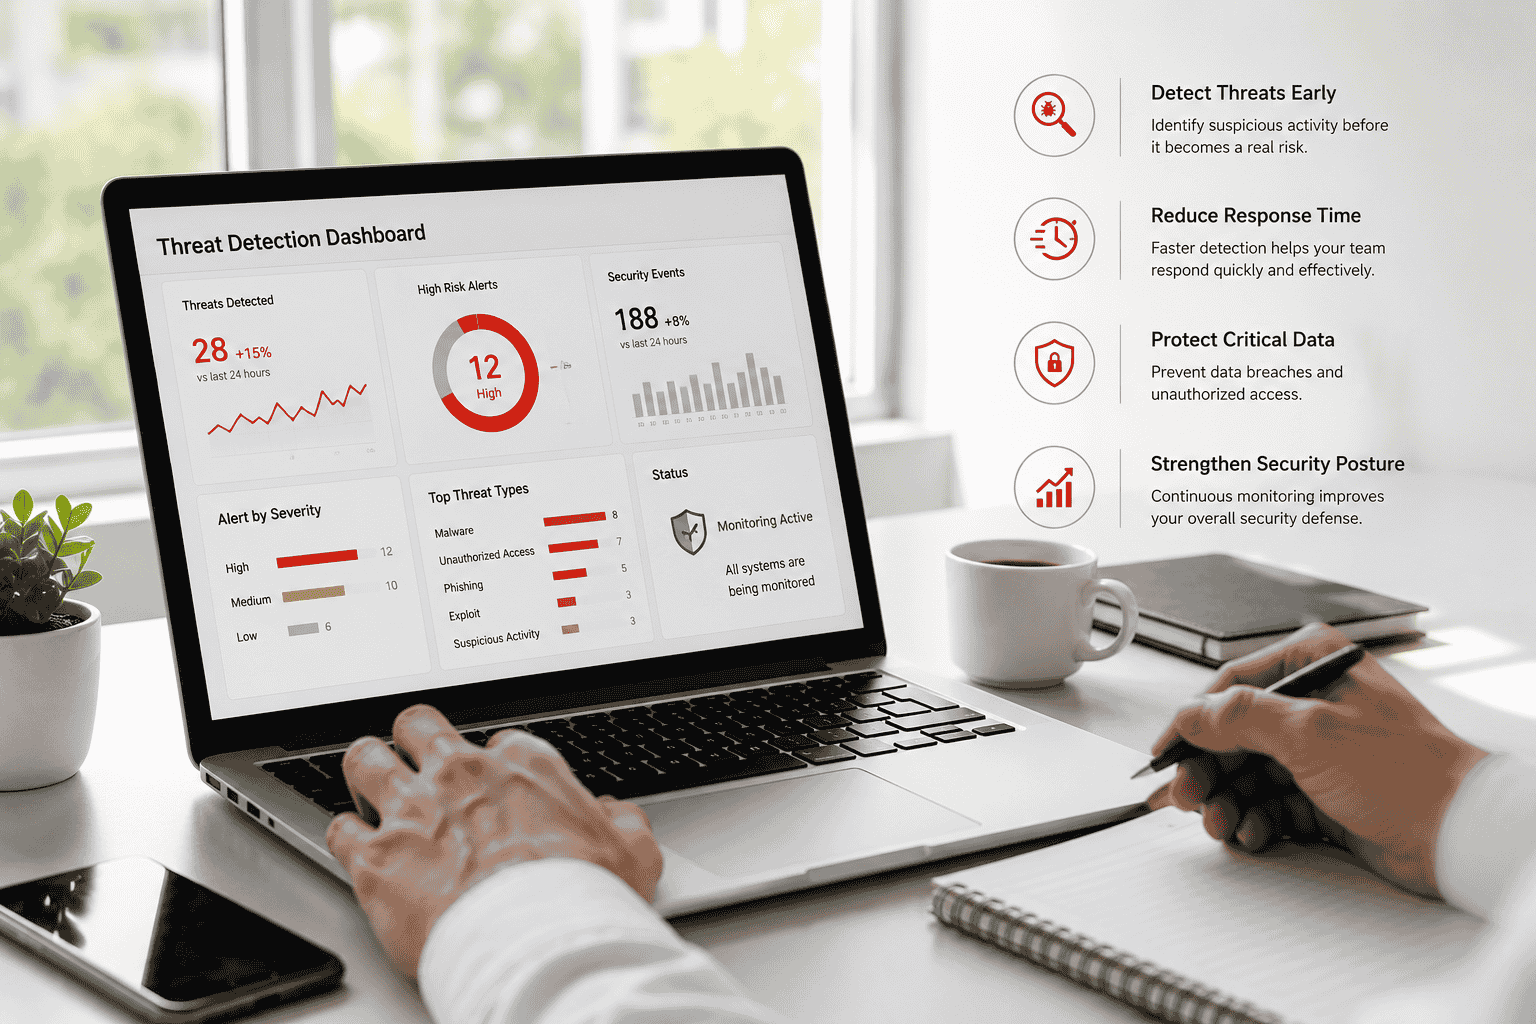
不審な活動、マルウェア、不正アクセス、新たなサイバー脅威を、業務の中断や機密ビジネスデータの漏洩が発生する前に検知します。
サイバー脅威は、ビジネスシステム内に数日から数か月間隠れたままになることがあります。効果的な監視がなければ、不審なログイン試行、マルウェア、侵害されたアカウント、異常なネットワーク活動が見過ごされる可能性があります。
T3 Consultingは、エンドポイント、ネットワーク、アプリケーション、ユーザー活動、システムログを監視し、不審な挙動や既知の侵害指標を検出することで、組織が潜在的なセキュリティ脅威を検知することを支援します。
当社の脅威検知サービスは、セキュリティの可視性を向上させ、検知時間を短縮し、データ損失、運用中断、評判への損害が発生する前にチームがインシデントに迅速に対応できるよう支援します。
テクノロジー環境全体の可視性を向上させ、不審な活動、侵害されたアカウント、マルウェア、潜在的なサイバー攻撃を早期段階で検知します。
ノートパソコン、デスクトップ、サーバーをマルウェア、ランサムウェア、不審なプロセス、不正な変更、異常なシステム挙動について監視します。
異常なネットワークトラフィック、不正な接続、スキャン活動、侵入試行、悪意のあるシステムとの通信を特定します。
不審なログイン試行、侵害されたアカウント、異常なアクセスパターン、権限の悪用、異常なユーザー挙動を検知します。
アプリケーション、サーバー、ファイアウォール、クラウドプラットフォーム、ビジネスシステムからのセキュリティログを収集・分析します。
環境全体で悪意のあるファイル、不審なダウンロード、ランサムウェアの挙動、既知の侵害指標を特定します。
重要なインシデントを迅速に調査・対処できるよう、優先度付きのセキュリティアラートとエスカレーション通知を生成します。
従来のセキュリティ対策だけでは、すべての攻撃を検知できない場合があります。サイバー犯罪者は、検知を回避し、ユーザーアカウントを侵害し、ビジネスシステム内に潜伏し続けるために、常に手法を変化させています。
プロアクティブな脅威検知は、組織が不審な挙動を早期に特定し、セキュリティイベントの深刻度を理解し、インシデントが重大な侵害に発展する前に対策を講じることを支援します。
システム全体の不審な活動、セキュリティイベント、潜在的な脅威をより明確に把握します。
重大な被害が発生した後にインシデントを発見するのではなく、悪意のある活動や異常な活動をより早く特定します。
高リスクのセキュリティインシデントを日常的なイベントから分離し、チームが最も重要な脅威に集中できるようにします。
脅威に迅速に対応し、データ損失、システムダウンタイム、運用中断のリスクを軽減します。
インシデント調査、監査対応、コンプライアンスレポートをサポートするセキュリティイベント情報を維持します。
セキュリティ環境を理解し、効果的な監視を確立し、不審な活動を特定し、検知能力を継続的に改善するための体系的なアプローチです。
エンドポイント、サーバー、ネットワーク、アプリケーション、セキュリティツール、ユーザーアクセス、既存の監視機能をレビューします。
セキュリティ監視、ログ収集、検知ルール、アラートしきい値、必要なシステム統合を構成します。
セキュリティイベントを監視し、不審な挙動を特定し、アラートを分析し、脅威の潜在的な深刻度を判断します。
検知ルールの改善、誤検知の削減、新たなリスクやビジネスの変化に基づく監視の継続的な改善を行います。
T3 Consultingと提携して、セキュリティの可視性を向上させ、不審な活動を特定し、潜在的なサイバーインシデントにより効果的に対応しましょう。