ตรวจจับกิจกรรมที่น่าสงสัย มัลแวร์ การเข้าถึงโดยไม่ได้รับอนุญาต และภัยคุกคามทางไซเบอร์ที่เกิดขึ้นใหม่ ก่อนที่จะรบกวนการดำเนินงานหรือทำให้ข้อมูลธุรกิจที่สำคัญถูกบุกรุก
ภัยคุกคามทางไซเบอร์สามารถซ่อนตัวอยู่ในระบบธุรกิจเป็นเวลาหลายวันหรือแม้แต่หลายเดือน หากไม่มีการเฝ้าระวังที่มีประสิทธิภาพ ความพยายามเข้าสู่ระบบที่น่าสงสัย มัลแวร์ บัญชีที่ถูกบุกรุก และกิจกรรมเครือข่ายที่ผิดปกติอาจไม่ถูกสังเกตเห็น
T3 Consulting ช่วยองค์กรตรวจจับภัยคุกคามด้านความปลอดภัยที่อาจเกิดขึ้น โดยเฝ้าระวังอุปกรณ์ปลายทาง เครือข่าย แอปพลิเคชัน กิจกรรมผู้ใช้ และบันทึกระบบ เพื่อหาพฤติกรรมที่น่าสงสัยและตัวบ่งชี้การบุกรุกที่เป็นที่รู้จัก
บริการตรวจจับภัยคุกคามของเราปรับปรุงการมองเห็นด้านความปลอดภัย ลดเวลาในการตรวจจับ และช่วยให้ทีมของคุณตอบสนองต่อเหตุการณ์อย่างรวดเร็วก่อนที่จะส่งผลให้เกิดการสูญเสียข้อมูล การหยุดชะงักของการดำเนินงาน หรือความเสียหายต่อชื่อเสียง
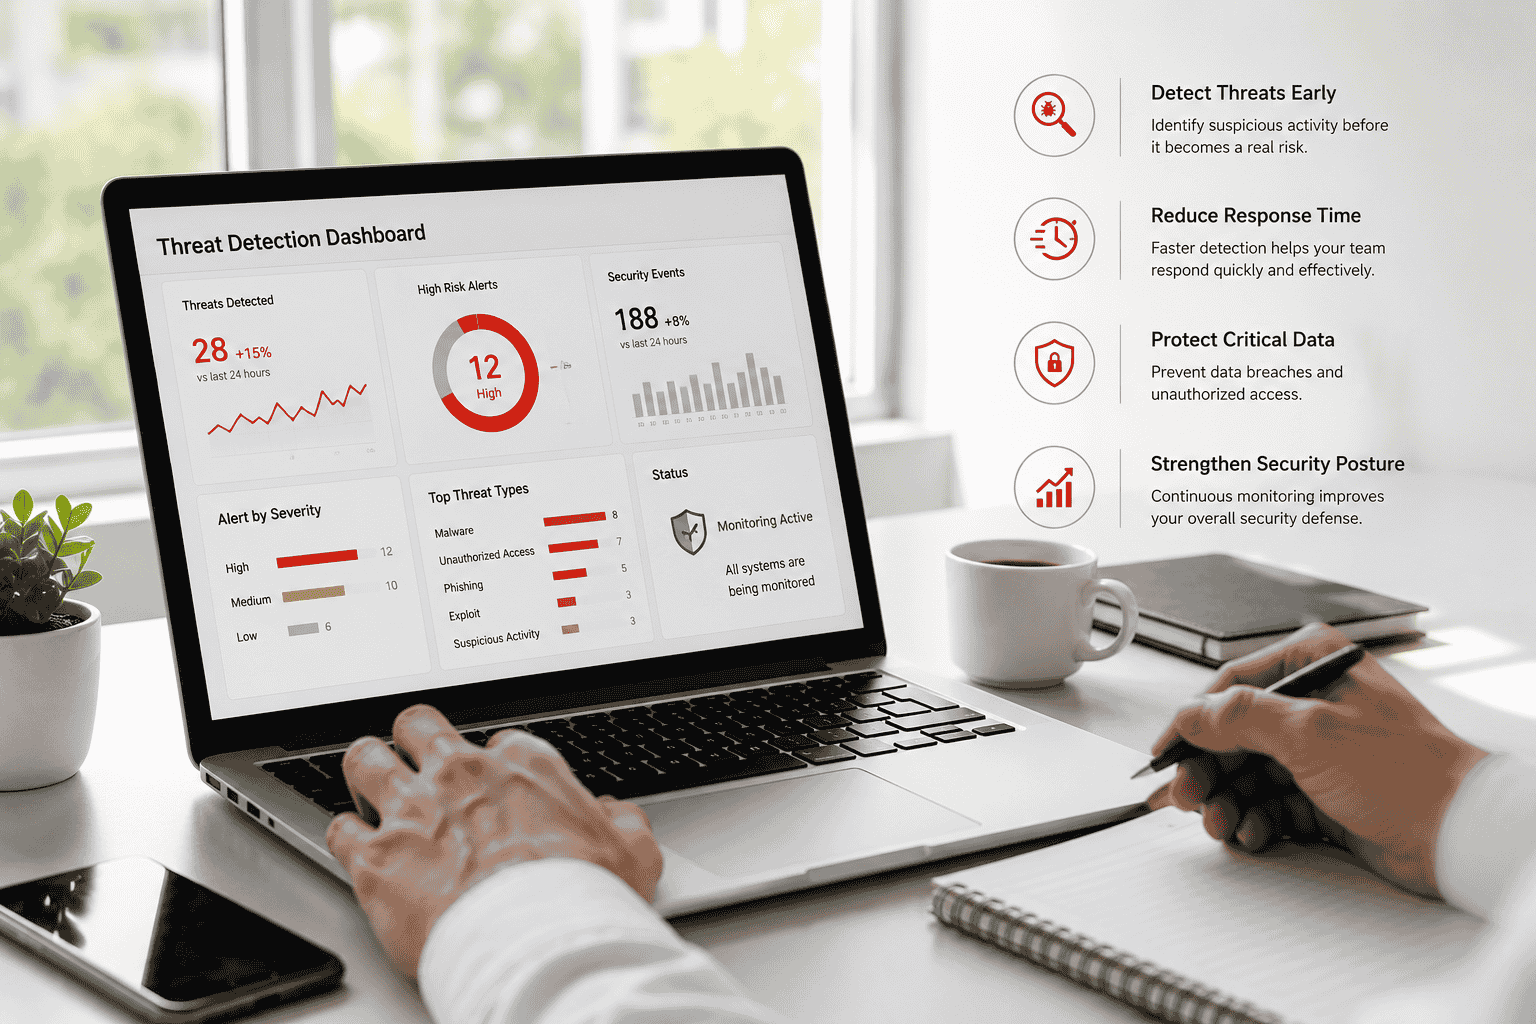
เพิ่มการมองเห็นทั่วทั้งสภาพแวดล้อมเทคโนโลยีของคุณและตรวจจับกิจกรรมที่น่าสงสัย บัญชีที่ถูกบุกรุก มัลแวร์ และการโจมตีทางไซเบอร์ที่อาจเกิดขึ้นในระยะเริ่มต้น
เฝ้าระวังแล็ปท็อป เดสก์ท็อป และเซิร์ฟเวอร์เพื่อตรวจหามัลแวร์ แรนซัมแวร์ กระบวนการที่น่าสงสัย การเปลี่ยนแปลงที่ไม่ได้รับอนุญาต และพฤติกรรมระบบที่ผิดปกติ
ระบุทราฟฟิกเครือข่ายที่ผิดปกติ การเชื่อมต่อที่ไม่ได้รับอนุญาต กิจกรรมการสแกน ความพยายามบุกรุก และการสื่อสารกับระบบที่เป็นอันตราย
ตรวจจับความพยายามเข้าสู่ระบบที่น่าสงสัย บัญชีที่ถูกบุกรุก รูปแบบการเข้าถึงที่ผิดปกติ การใช้สิทธิ์ในทางที่ผิด และพฤติกรรมผู้ใช้ที่ผิดปกติ
รวบรวมและวิเคราะห์บันทึกความปลอดภัยจากแอปพลิเคชัน เซิร์ฟเวอร์ ไฟร์วอลล์ แพลตฟอร์มคลาวด์ และระบบธุรกิจ
ระบุไฟล์ที่เป็นอันตราย การดาวน์โหลดที่น่าสงสัย พฤติกรรมแรนซัมแวร์ และตัวบ่งชี้การบุกรุกที่เป็นที่รู้จักทั่วทั้งสภาพแวดล้อมของคุณ
สร้างการแจ้งเตือนความปลอดภัยที่จัดลำดับความสำคัญและการแจ้งเตือนการยกระดับ เพื่อให้เหตุการณ์ที่สำคัญสามารถตรวจสอบและแก้ไขได้อย่างรวดเร็ว
การควบคุมความปลอดภัยแบบดั้งเดิมเพียงอย่างเดียวอาจไม่สามารถตรวจจับการโจมตีทุกรูปแบบได้ อาชญากรไซเบอร์เปลี่ยนเทคนิคอย่างต่อเนื่องเพื่อหลีกเลี่ยงการตรวจจับ บุกรุกบัญชีผู้ใช้ และซ่อนตัวอยู่ในระบบธุรกิจ
การตรวจจับภัยคุกคามเชิงรุกช่วยให้องค์กรระบุพฤติกรรมที่น่าสงสัยตั้งแต่เนิ่นๆ เข้าใจความรุนแรงของเหตุการณ์ด้านความปลอดภัย และดำเนินการก่อนที่เหตุการณ์จะพัฒนาเป็นการละเมิดครั้งใหญ่
มองเห็นกิจกรรมที่น่าสงสัย เหตุการณ์ด้านความปลอดภัย และภัยคุกคามที่อาจเกิดขึ้นทั่วทั้งระบบของคุณได้ชัดเจนยิ่งขึ้น
ระบุกิจกรรมที่เป็นอันตรายหรือผิดปกติได้เร็วขึ้น แทนที่จะค้นพบเหตุการณ์หลังจากเกิดความเสียหายอย่างมาก
แยกเหตุการณ์ด้านความปลอดภัยที่มีความเสี่ยงสูงออกจากเหตุการณ์ทั่วไป เพื่อให้ทีมของคุณมุ่งเน้นไปที่ภัยคุกคามที่สำคัญที่สุด
ตอบสนองต่อภัยคุกคามอย่างรวดเร็วเพื่อลดความเสี่ยงของการสูญเสียข้อมูล การหยุดทำงานของระบบ และการหยุดชะงักของการดำเนินงาน
รักษาข้อมูลเหตุการณ์ด้านความปลอดภัยที่สนับสนุนการสอบสวนเหตุการณ์ ความพร้อมในการตรวจสอบ และการรายงานการปฏิบัติตามข้อกำหนด
แนวทางที่มีโครงสร้างเพื่อทำความเข้าใจสภาพแวดล้อมด้านความปลอดภัยของคุณ สร้างการเฝ้าระวังที่มีประสิทธิภาพ ระบุกิจกรรมที่น่าสงสัย และปรับปรุงความสามารถในการตรวจจับอย่างต่อเนื่อง
ตรวจสอบอุปกรณ์ปลายทาง เซิร์ฟเวอร์ เครือข่าย แอปพลิเคชัน เครื่องมือรักษาความปลอดภัย การเข้าถึงของผู้ใช้ และความสามารถในการเฝ้าระวังที่มีอยู่
กำหนดค่าการเฝ้าระวังความปลอดภัย การรวบรวมบันทึก กฎการตรวจจับ เกณฑ์การแจ้งเตือน และการเชื่อมต่อระบบที่จำเป็น
เฝ้าระวังเหตุการณ์ด้านความปลอดภัย ระบุพฤติกรรมที่น่าสงสัย วิเคราะห์การแจ้งเตือน และกำหนดความรุนแรงที่อาจเกิดขึ้นของภัยคุกคาม
ปรับปรุงกฎการตรวจจับ ลดผลบวกปลอม และปรับปรุงการเฝ้าระวังอย่างต่อเนื่องตามความเสี่ยงที่เกิดขึ้นใหม่และการเปลี่ยนแปลงทางธุรกิจ
ร่วมมือกับ T3 Consulting เพื่อปรับปรุงการมองเห็นด้านความปลอดภัย ระบุกิจกรรมที่น่าสงสัย และตอบสนองต่อเหตุการณ์ทางไซเบอร์ที่อาจเกิดขึ้นได้อย่างมีประสิทธิภาพมากขึ้น