Erkennen Sie verdaechtige Aktivitaeten, Malware, unbefugten Zugriff und aufkommende Cyberbedrohungen, bevor sie Ihren Betrieb stoeren oder sensible Geschaeftsdaten kompromittieren.
Cyberbedrohungen koennen tage- oder sogar monatelang in Geschaeftssystemen verborgen bleiben. Ohne effektives Monitoring koennen verdaechtige Anmeldeversuche, Malware, kompromittierte Konten und ungewoehnliche Netzwerkaktivitaeten unbemerkt bleiben.
T3 Consulting hilft Organisationen, potenzielle Sicherheitsbedrohungen zu erkennen, indem Endpunkte, Netzwerke, Anwendungen, Benutzeraktivitaeten und Systemprotokolle auf verdaechtiges Verhalten und bekannte Kompromittierungsindikatoren ueberwacht werden.
Unsere Bedrohungserkennungsdienste verbessern die Sicherheitstransparenz, verkuerzen die Erkennungszeit und helfen Ihrem Team, schnell auf Vorfaelle zu reagieren, bevor sie zu Datenverlust, Betriebsunterbrechung oder Reputationsschaden fuehren.
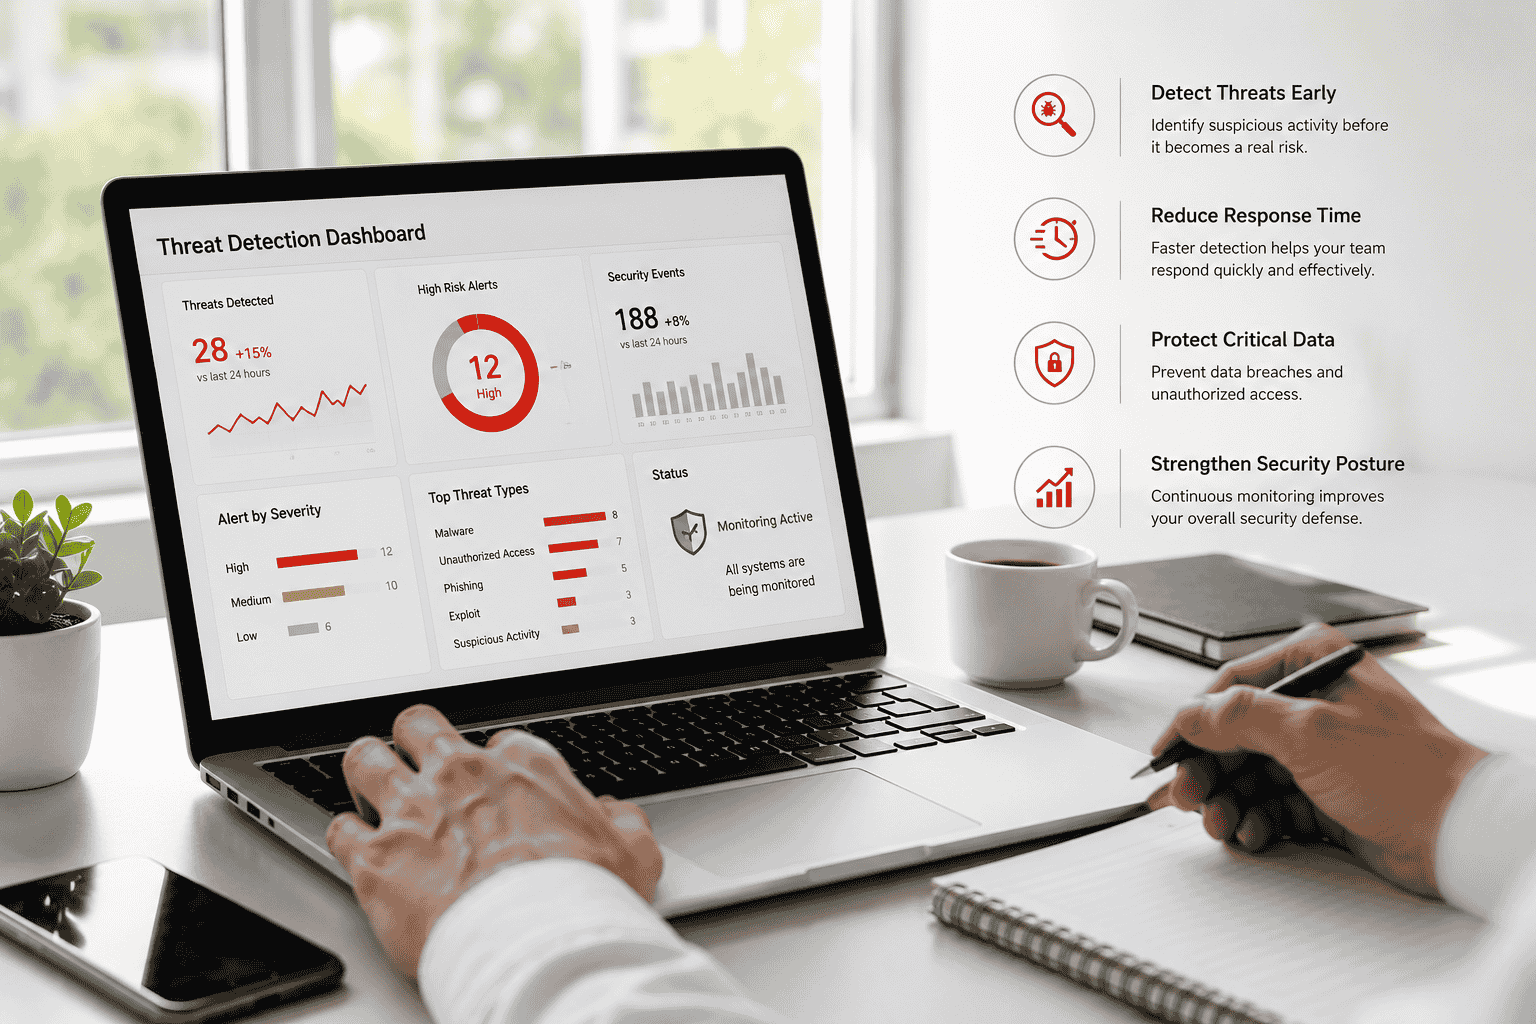
Gewinnen Sie groessere Transparenz ueber Ihre Technologieumgebung und erkennen Sie verdaechtige Aktivitaeten, kompromittierte Konten, Malware und potenzielle Cyberangriffe in einem fruehen Stadium.
Ueberwachen Sie Laptops, Desktops und Server auf Malware, Ransomware, verdaechtige Prozesse, unbefugte Aenderungen und abnormales Systemverhalten.
Identifizieren Sie ungewoehnlichen Netzwerkverkehr, unbefugte Verbindungen, Scanning-Aktivitaeten, Eindringversuche und Kommunikation mit boesartigen Systemen.
Erkennen Sie verdaechtige Anmeldeversuche, kompromittierte Konten, ungewoehnliche Zugriffsmuster, Rechtsmissbrauch und abnormales Benutzerverhalten.
Sammeln und analysieren Sie Sicherheitsprotokolle von Anwendungen, Servern, Firewalls, Cloud-Plattformen und Geschaeftssystemen.
Identifizieren Sie boesartige Dateien, verdaechtige Downloads, Ransomware-Verhalten und bekannte Kompromittierungsindikatoren in Ihrer Umgebung.
Generieren Sie priorisierte Sicherheitsalarme und Eskalationsbenachrichtigungen, damit kritische Vorfaelle schnell untersucht und behoben werden koennen.
Herkoemmliche Sicherheitskontrollen allein erkennen moeglicherweise nicht jeden Angriff. Cyberkriminelle aendern staendig ihre Techniken, um der Erkennung zu entgehen, Benutzerkonten zu kompromittieren und in Geschaeftssystemen verborgen zu bleiben.
Proaktive Bedrohungserkennung hilft Organisationen, verdaechtiges Verhalten fruehzeitig zu identifizieren, die Schwere von Sicherheitsereignissen zu verstehen und Massnahmen zu ergreifen, bevor sich ein Vorfall zu einem schwerwiegenden Sicherheitsvorfall entwickelt.
Gewinnen Sie einen klareren Ueberblick ueber verdaechtige Aktivitaeten, Sicherheitsereignisse und potenzielle Bedrohungen in Ihren Systemen.
Identifizieren Sie boesartige oder ungewoehnliche Aktivitaeten frueher, anstatt einen Vorfall erst nach erheblichem Schaden zu entdecken.
Trennen Sie hochriskante Sicherheitsvorfaelle von Routineereignissen, damit sich Ihr Team auf die wichtigsten Bedrohungen konzentrieren kann.
Reagieren Sie schnell auf Bedrohungen, um das Risiko von Datenverlust, Systemausfallzeiten und Betriebsunterbrechungen zu reduzieren.
Bewahren Sie Sicherheitsereignisinformationen auf, die die Vorfalluntersuchung, Auditbereitschaft und Compliance-Berichterstattung unterstuetzen.
Ein strukturierter Ansatz, um Ihre Sicherheitsumgebung zu verstehen, effektives Monitoring einzurichten, verdaechtige Aktivitaeten zu identifizieren und die Erkennungsfaehigkeiten kontinuierlich zu verbessern.
Ueberpruefen Sie Ihre Endpunkte, Server, Netzwerke, Anwendungen, Sicherheitstools, Benutzerzugriffe und bestehende Ueberwachungsfaehigkeiten.
Konfigurieren Sie Sicherheitsueberwachung, Protokollerfassung, Erkennungsregeln, Alarmschwellenwerte und erforderliche Systemintegrationen.
Ueberwachen Sie Sicherheitsereignisse, identifizieren Sie verdaechtiges Verhalten, analysieren Sie Alarme und bestimmen Sie die potenzielle Schwere von Bedrohungen.
Verfeinern Sie Erkennungsregeln, reduzieren Sie Fehlalarme und verbessern Sie das Monitoring kontinuierlich basierend auf neuen Risiken und Geschaeftsaenderungen.
Arbeiten Sie mit T3 Consulting zusammen, um die Sicherheitstransparenz zu verbessern, verdaechtige Aktivitaeten zu identifizieren und effektiver auf potenzielle Cybervorfaelle zu reagieren.