हमारे बारे में | अंतर्दृष्टि | करियर | उद्योग |

थ्रेट डिटेक्शन सेवाएं

संदिग्ध गतिविधि, मैलवेयर, अनधिकृत एक्सेस और उभरते साइबर खतरों का पता लगाएं इससे पहले कि वे आपके संचालन को बाधित करें या संवेदनशील व्यावसायिक डेटा से समझौता करें।

साइबर सुरक्षा थ्रेट डिटेक्शन और सुरक्षा निगरानी सेवाएं
अवलोकन

साइबर खतरों की पहचान करें इससे पहले कि वे आपके व्यवसाय को प्रभावित करें

साइबर खतरे व्यावसायिक प्रणालियों के अंदर दिनों या महीनों तक छिपे रह सकते हैं। प्रभावी निगरानी के बिना, संदिग्ध लॉगिन प्रयास, मैलवेयर, समझौता किए गए खाते और असामान्य नेटवर्क गतिविधि अनदेखी रह सकती है।

T3 Consulting संगठनों को संदिग्ध व्यवहार और ज्ञात समझौता संकेतकों के लिए एंडपॉइंट, नेटवर्क, एप्लिकेशन, उपयोगकर्ता गतिविधि और सिस्टम लॉग की निगरानी करके संभावित सुरक्षा खतरों का पता लगाने में मदद करता है।

हमारी थ्रेट डिटेक्शन सेवाएं सुरक्षा दृश्यता में सुधार करती हैं, पता लगाने का समय कम करती हैं और आपकी टीम को घटनाओं पर जल्दी प्रतिक्रिया देने में मदद करती हैं इससे पहले कि वे डेटा हानि, परिचालन व्यवधान या प्रतिष्ठा क्षति का कारण बनें।

सुरक्षा निगरानी थ्रेट डिटेक्शन एंडपॉइंट सुरक्षा नेटवर्क मॉनिटरिंग इंसीडेंट अलर्टिंग
हम क्या पता लगाते हैं

व्यापक थ्रेट डिटेक्शन और मॉनिटरिंग सेवाएं

अपने प्रौद्योगिकी वातावरण में अधिक दृश्यता प्राप्त करें और संदिग्ध गतिविधि, समझौता किए गए खातों, मैलवेयर और संभावित साइबर हमलों का प्रारंभिक चरण में पता लगाएं।

एंडपॉइंट थ्रेट डिटेक्शन

मैलवेयर, रैंसमवेयर, संदिग्ध प्रक्रियाओं, अनधिकृत परिवर्तनों और असामान्य सिस्टम व्यवहार के लिए लैपटॉप, डेस्कटॉप और सर्वरों की निगरानी करें।

नेटवर्क थ्रेट डिटेक्शन

असामान्य नेटवर्क ट्रैफ़िक, अनधिकृत कनेक्शन, स्कैनिंग गतिविधि, घुसपैठ प्रयासों और दुर्भावनापूर्ण सिस्टम के साथ संचार की पहचान करें।

उपयोगकर्ता और खाता निगरानी

संदिग्ध लॉगिन प्रयासों, समझौता किए गए खातों, असामान्य एक्सेस पैटर्न, विशेषाधिकार दुरुपयोग और असामान्य उपयोगकर्ता व्यवहार का पता लगाएं।

लॉग और इवेंट मॉनिटरिंग

एप्लिकेशन, सर्वर, फ़ायरवॉल, क्लाउड प्लेटफ़ॉर्म और व्यावसायिक प्रणालियों से सुरक्षा लॉग एकत्र और विश्लेषण करें।

मैलवेयर और रैंसमवेयर डिटेक्शन

आपके वातावरण में दुर्भावनापूर्ण फ़ाइलों, संदिग्ध डाउनलोड, रैंसमवेयर व्यवहार और ज्ञात समझौता संकेतकों की पहचान करें।

सुरक्षा अलर्ट और एस्केलेशन

प्राथमिकता वाले सुरक्षा अलर्ट और एस्केलेशन नोटिफिकेशन उत्पन्न करें ताकि गंभीर घटनाओं की जल्दी जांच और समाधान किया जा सके।

यह क्यों महत्वपूर्ण है

व्यवसायों को सक्रिय थ्रेट डिटेक्शन की आवश्यकता क्यों है

पारंपरिक सुरक्षा नियंत्रण अकेले हर हमले का पता नहीं लगा सकते। साइबर अपराधी पता लगाने से बचने, उपयोगकर्ता खातों से समझौता करने और व्यावसायिक प्रणालियों के भीतर छिपे रहने के लिए लगातार अपनी तकनीकें बदलते रहते हैं।

सक्रिय थ्रेट डिटेक्शन संगठनों को संदिग्ध व्यवहार की जल्दी पहचान करने, सुरक्षा घटनाओं की गंभीरता को समझने और एक घटना के बड़े उल्लंघन में विकसित होने से पहले कार्रवाई करने में मदद करता है।

सुरक्षा दृश्यता में सुधार करें

अपने सिस्टम में संदिग्ध गतिविधियों, सुरक्षा घटनाओं और संभावित खतरों का स्पष्ट दृश्य प्राप्त करें।

थ्रेट डिटेक्शन समय कम करें

महत्वपूर्ण क्षति होने के बाद किसी घटना का पता लगाने के बजाय दुर्भावनापूर्ण या असामान्य गतिविधि की पहले पहचान करें।

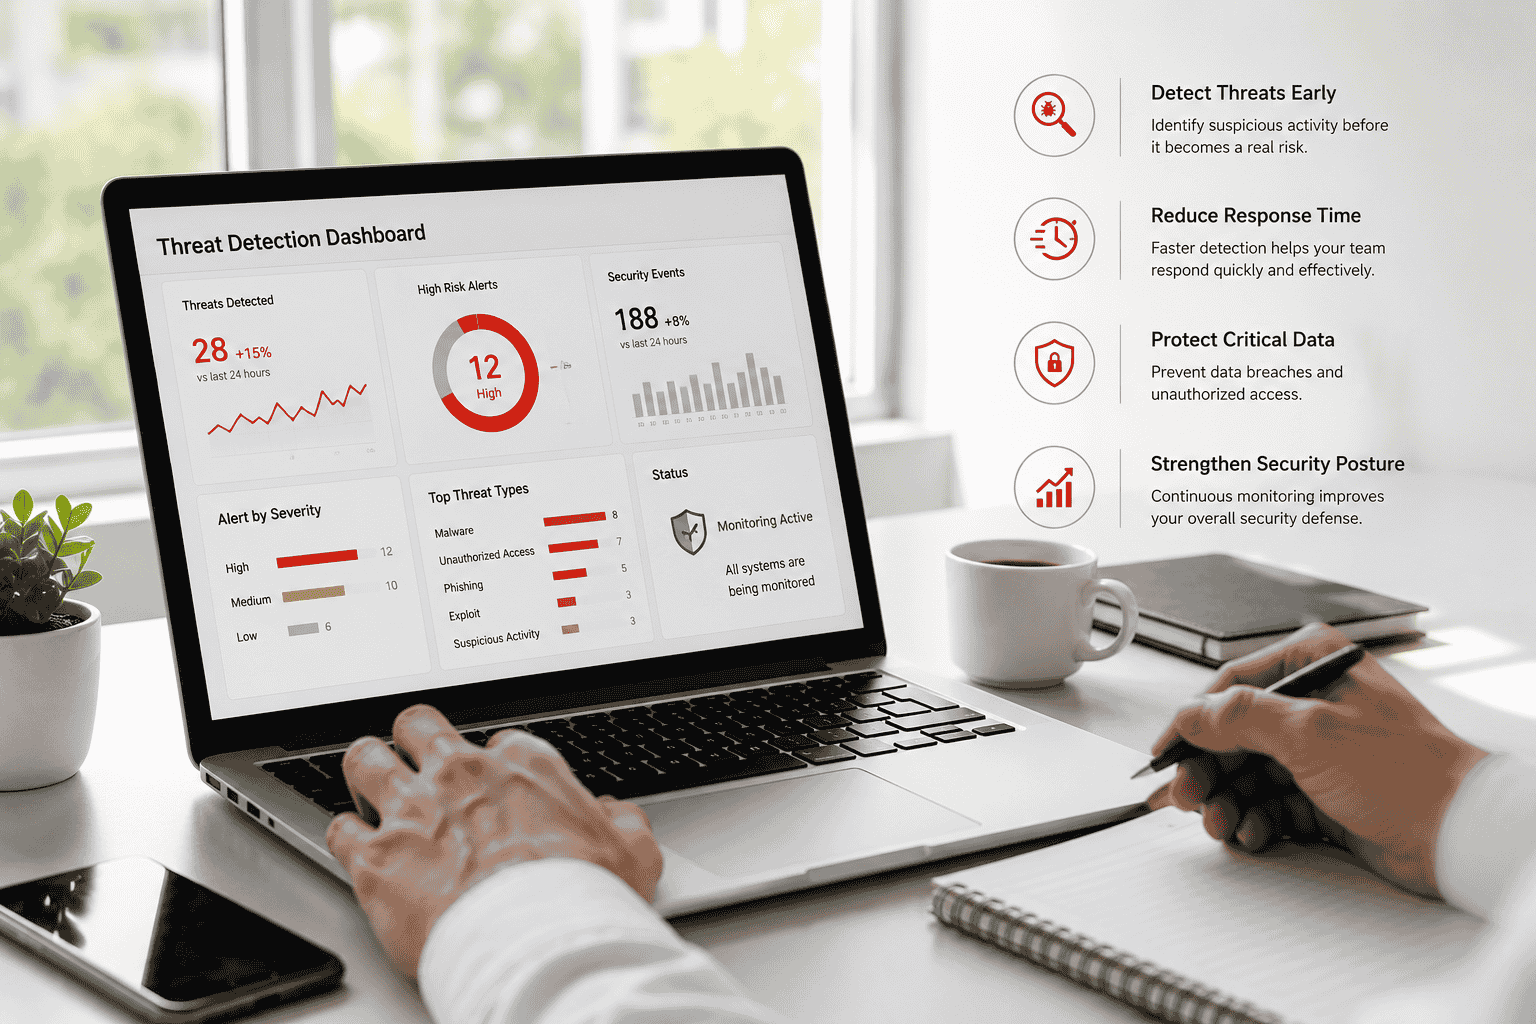
महत्वपूर्ण अलर्ट को प्राथमिकता दें

उच्च-जोखिम वाली सुरक्षा घटनाओं को नियमित घटनाओं से अलग करें ताकि आपकी टीम सबसे महत्वपूर्ण खतरों पर ध्यान केंद्रित कर सके।

व्यावसायिक प्रभाव सीमित करें

डेटा हानि, सिस्टम डाउनटाइम और परिचालन व्यवधान के जोखिम को कम करने के लिए खतरों पर जल्दी प्रतिक्रिया दें।

जांच और अनुपालन में सहायता

सुरक्षा घटना की जानकारी बनाए रखें जो इंसीडेंट जांच, ऑडिट तत्परता और अनुपालन रिपोर्टिंग का समर्थन करती है।

व्यावसायिक प्रणालियों और संवेदनशील डेटा की सुरक्षा करने वाली सक्रिय साइबर थ्रेट डिटेक्शन
हमारी कार्यप्रणाली

हमारी थ्रेट डिटेक्शन कार्यान्वयन प्रक्रिया

आपके सुरक्षा वातावरण को समझने, प्रभावी निगरानी स्थापित करने, संदिग्ध गतिविधि की पहचान करने और लगातार पता लगाने की क्षमताओं में सुधार करने के लिए एक संरचित दृष्टिकोण।

01
सुरक्षा वातावरण मूल्यांकन

आपके एंडपॉइंट, सर्वर, नेटवर्क, एप्लिकेशन, सुरक्षा उपकरण, उपयोगकर्ता एक्सेस और मौजूदा निगरानी क्षमताओं की समीक्षा करें।

02
मॉनिटरिंग और टूल कॉन्फ़िगरेशन

सुरक्षा मॉनिटरिंग, लॉग कलेक्शन, डिटेक्शन नियम, अलर्ट थ्रेशोल्ड और आवश्यक सिस्टम इंटीग्रेशन को कॉन्फ़िगर करें।

03
थ्रेट डिटेक्शन और विश्लेषण

सुरक्षा घटनाओं की निगरानी करें, संदिग्ध व्यवहार की पहचान करें, अलर्ट का विश्लेषण करें और खतरों की संभावित गंभीरता का निर्धारण करें।

04
अलर्ट ट्यूनिंग और सुधार

डिटेक्शन नियमों को परिष्कृत करें, फ़ॉल्स पॉज़िटिव कम करें और उभरते जोखिमों और व्यावसायिक परिवर्तनों के आधार पर लगातार मॉनिटरिंग में सुधार करें।

नुकसान होने से पहले साइबर खतरों का पता लगाएं

सुरक्षा दृश्यता में सुधार करने, संदिग्ध गतिविधि की पहचान करने और संभावित साइबर घटनाओं पर अधिक प्रभावी ढंग से प्रतिक्रिया देने के लिए T3 Consulting के साथ साझेदारी करें।