Detecte actividad sospechosa, malware, accesos no autorizados y amenazas ciberneticas emergentes antes de que interrumpan sus operaciones o comprometan datos empresariales sensibles.
Las amenazas ciberneticas pueden permanecer ocultas dentro de los sistemas empresariales durante dias o incluso meses. Sin un monitoreo efectivo, los intentos de inicio de sesion sospechosos, el malware, las cuentas comprometidas y la actividad de red inusual pueden pasar desapercibidos.
T3 Consulting ayuda a las organizaciones a detectar amenazas de seguridad potenciales mediante el monitoreo de endpoints, redes, aplicaciones, actividad de usuarios y registros del sistema en busca de comportamientos sospechosos e indicadores conocidos de compromiso.
Nuestros servicios de deteccion de amenazas mejoran la visibilidad de seguridad, reducen el tiempo de deteccion y ayudan a su equipo a responder rapidamente a los incidentes antes de que resulten en perdida de datos, interrupcion operativa o dano reputacional.
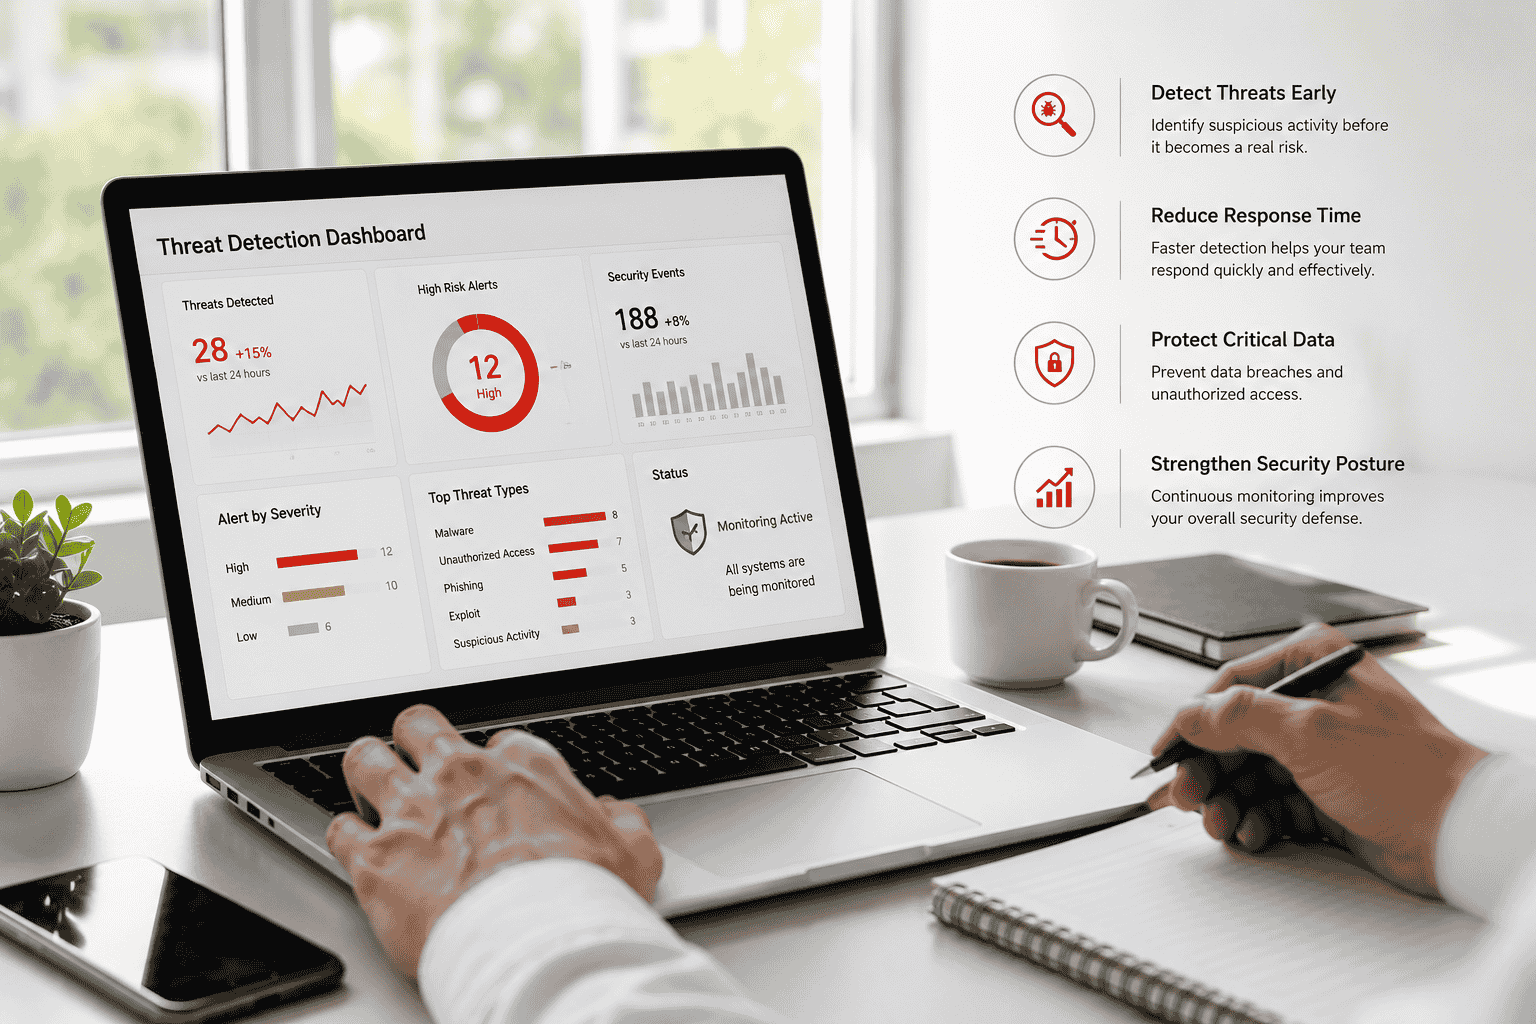
Obtenga mayor visibilidad en su entorno tecnologico y detecte actividad sospechosa, cuentas comprometidas, malware y posibles ciberataques en una etapa temprana.
Monitoree laptops, computadoras de escritorio y servidores en busca de malware, ransomware, procesos sospechosos, cambios no autorizados y comportamiento anormal del sistema.
Identifique trafico de red inusual, conexiones no autorizadas, actividad de escaneo, intentos de intrusion y comunicacion con sistemas maliciosos.
Detecte intentos de inicio de sesion sospechosos, cuentas comprometidas, patrones de acceso inusuales, uso indebido de privilegios y comportamiento anormal de usuarios.
Recopile y analice registros de seguridad de aplicaciones, servidores, firewalls, plataformas en la nube y sistemas empresariales.
Identifique archivos maliciosos, descargas sospechosas, comportamiento de ransomware e indicadores conocidos de compromiso en todo su entorno.
Genere alertas de seguridad priorizadas y notificaciones de escalamiento para que los incidentes criticos puedan ser investigados y atendidos rapidamente.
Los controles de seguridad tradicionales por si solos pueden no detectar cada ataque. Los ciberdelincuentes cambian continuamente sus tecnicas para evadir la deteccion, comprometer cuentas de usuarios y permanecer ocultos dentro de los sistemas empresariales.
La deteccion proactiva de amenazas ayuda a las organizaciones a identificar comportamientos sospechosos tempranamente, comprender la gravedad de los eventos de seguridad y tomar accion antes de que un incidente se convierta en una brecha importante.
Obtenga una vision mas clara de las actividades sospechosas, eventos de seguridad y amenazas potenciales en todos sus sistemas.
Identifique actividad maliciosa o inusual mas temprano en lugar de descubrir un incidente despues de que ocurra un dano significativo.
Separe los incidentes de seguridad de alto riesgo de los eventos rutinarios para que su equipo pueda enfocarse en las amenazas que mas importan.
Responda a las amenazas rapidamente para reducir el riesgo de perdida de datos, tiempo de inactividad del sistema e interrupcion operativa.
Mantenga informacion de eventos de seguridad que respalde la investigacion de incidentes, la preparacion para auditorias y los informes de cumplimiento.
Un enfoque estructurado para comprender su entorno de seguridad, establecer un monitoreo efectivo, identificar actividad sospechosa y mejorar continuamente las capacidades de deteccion.
Revise sus endpoints, servidores, redes, aplicaciones, herramientas de seguridad, acceso de usuarios y capacidades de monitoreo existentes.
Configure monitoreo de seguridad, recopilacion de registros, reglas de deteccion, umbrales de alerta e integraciones de sistemas necesarias.
Monitoree eventos de seguridad, identifique comportamientos sospechosos, analice alertas y determine la gravedad potencial de las amenazas.
Refine las reglas de deteccion, reduzca los falsos positivos y mejore continuamente el monitoreo basado en riesgos emergentes y cambios del negocio.
Asociese con T3 Consulting para mejorar la visibilidad de seguridad, identificar actividad sospechosa y responder de manera mas efectiva a posibles incidentes ciberneticos.